نقد و بررسی Debian Woody؛ سنگ بنای امنیت و ۱۱ معماری سختافزاری
Debian 3.0 «Woody» با ادغام رمزنگاری قوی، پشتیبانی از ۱۱ معماری سختافزاری و بهبودهای گسترده در هسته و مدیریت بستهها، نقطه عطفی در تاریخ لینوکس شد. این نسخه، با تمرکز بر امنیت، پایداری و چندپلتفرمی بودن، دبیان را به یک سیستمعامل جامع و پیشرو برای سرورها و زیرساختهای سازمانی تبدیل کرد.
 نوشته شده توسط محمد علی کلانتری|
معرفی Debian Woody
آیا به خاطر میآورید که در اوایل دهه ۲۰۰۰، زمانی که دغدغه امنیت اینترنتی به طور فزایندهای جدی میشد، چگونه محدودیتهای صادرات نرمافزارهای رمزنگاری قوی از ایالات متحده، باعث دو دستگی در توزیعهای لینوکس و در دسترس نبودن ابزارهای امنیتی حیاتی برای عموم کاربران در سراسر جهان شده بود؟ بسیاری از کاربران در خارج از آمریکا، برای نصب ابزارهایی نظیر OpenSSH و GnuPG که برای ارتباطات امن سرورها ضروری بودند، مجبور به استفاده از مخازن متفرقه (مانند بخشهای غیرآمریکایی) میشدند. در چنین فضایی، در ۱۹ جولای ۲۰۰۲ (۲۸ تیر ۱۳۸۱)، پروژه دبیان با انتشار نسخه ۳.۰ خود که با نام رمزی Woody (وودی) برگرفته از نام شخصیت کلانتر وودی (Sheriff Woody) در فیلم داستان اسباببازی شناخته میشد، یک تحول تاریخی را رقم زد. Debian Woody با دو اقدام بیسابقه، نه تنها دبیان را به اوج خود رساند، بلکه استانداردهای جدیدی را برای کل اکوسیستم لینوکس تعریف کرد: اول، ادغام نرمافزارهای رمزنگاری قوی مانند OpenSSH و GnuPG در مخازن اصلی پس از لغو محدودیتهای قانونی و دوم، رسیدن به تعداد ۱۱ معماری سختافزاری رسمی پشتیبانی شده، شامل معماریهای سازمانی حیاتی مانند Itanium (IA-64) و IBM S/390. این نسخه، با بیش از ۸۵۰۰ بسته باینری و ارتقاء به هسته لینوکس ۲.۴، نه تنها پایداری دبیان را به بالاترین سطح رساند، بلکه آن را به جامعترین، امنترین و چندپلتفرمیترین سیستمعامل آزاد موجود در جهان تبدیل کرد.
ویژگیها و قابلیتهای Debian Woody
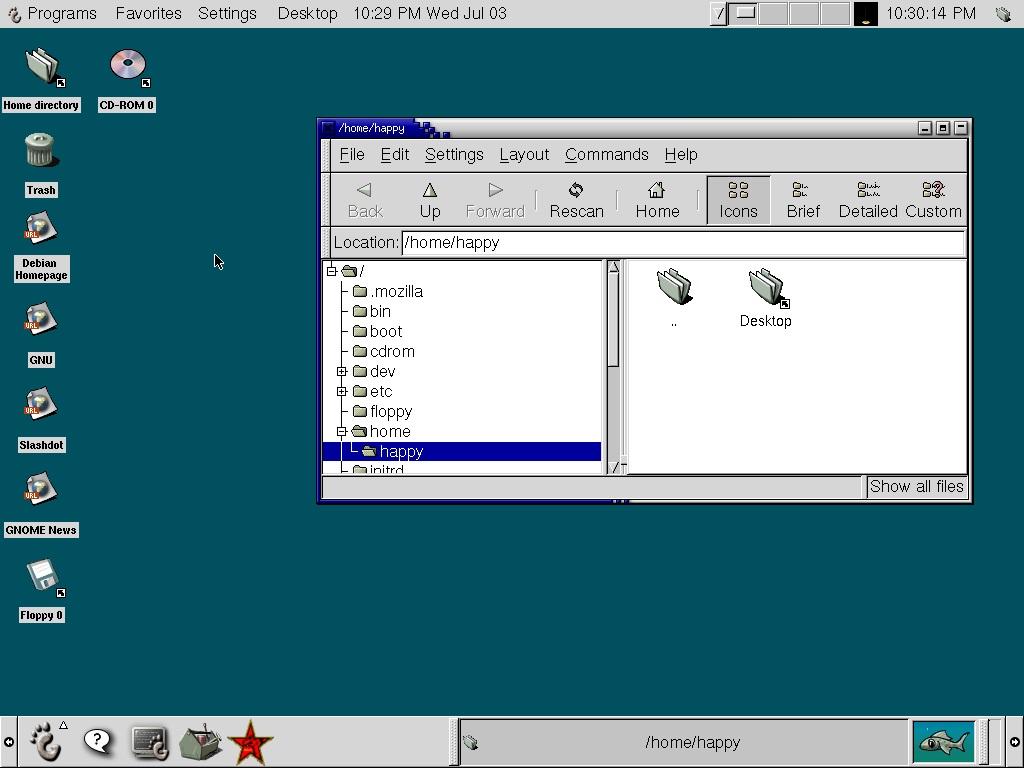
دبیان وودی (Debian Woody 3.0) یک نقطه عطف حیاتی بود که تثبیتکننده شهرت دبیان به عنوان سیستمعامل پیشرو در گستردگی معماری و پایداری سازمانی به شمار میرود.
انقلاب رمزنگاری در مخازن اصلی
مهمترین تغییر در Debian 3.0، ادغام نرمافزارهای رمزنگاری قوی بود که تأثیر عمیقی بر امنیت و حریم خصوصی گذاشت.
ادغام OpenSSH و GnuPG: با توجه به لغو محدودیتهای صادراتی نرمافزارهای رمزنگاری از سوی ایالات متحده، وودی برای اولین بار نرمافزارهای رمزنگاری قوی مانند OpenSSH (برای ارتباطات امن از راه دور) و GNU Privacy Guard (GnuPG) را مستقیماً در مخازن اصلی (Main) توزیع قرار داد. این اقدام، دسترسی جهانی به ابزارهای ضروری برای ایجاد یک زیرساخت سروری امن و حفظ حریم خصوصی کاربران را تسهیل کرد و لزوم اتکا به بخشهای فرعی مخازن برای امنیت را از بین برد. این پیشرفت، دبیان وودی را به یک پلتفرم پیشفرض برای سرورها و زیرساختهای شبکهای امن تبدیل نمود.
تقویت امنیت سرورها و خدمات وب: با وجود رمزنگاری قوی در بستههای پیشفرض، سرویسهای کلیدی مانند وبسرورها و پایگاههای داده به طور پیشفرض با قابلیتهای رمزنگاری پیشرفته ارائه شدند. این امر، امکان راهاندازی سریع و آسان سرورهای ایمن را فراهم آورد و نفوذ دبیان را در محیطهای تجاری که نیازمند امنیت بالا بودند، دوچندان کرد.
گسترش بیسابقه به ۱۱ معماری رسمی
وودی با افزایش بیسابقه معماریهای پشتیبانی شده، رهبری دبیان را در زمینه چندپلتفرمی بودن به نمایش گذاشت.
پشتیبانی از IA-64، HP PA-RISC و IBM S/390: دبیان ۳.۰ شش معماری پشتیبانی شده در نسخه قبلی (Potato) را به یازده معماری افزایش داد. معماریهای جدید شامل Intel Itanium (IA-64)، HP PA-RISC و بهویژه IBM S/390 (معماری Mainframeهای عظیم IBM) بودند. این توسعه نشان داد که دبیان نه تنها یک توزیع برای کامپیوترهای شخصی یا سرورهای معمولی است، بلکه قابلیت اجرا بر روی قدرتمندترین و گرانقیمتترین زیرساختهای سازمانی و ابررایانشی را نیز دارد. این تنوع، دبیان وودی را به یک انتخاب استراتژیک برای سازمانهای بزرگ تبدیل کرد.
جهش در مجموعه بستهها: تعداد بستههای باینری موجود در Debian Woody به بیش از ۸۵۰۰ بسته افزایش یافت که تقریباً دو برابر تعداد بستههای موجود در نسخه قبلی بود. این رشد عظیم، نشاندهنده یک اکوسیستم نرمافزاری کاملاً بالغ بود که تقریباً تمامی نیازهای کاربران، از ابزارهای علمی و مهندسی گرفته تا نرمافزارهای تجاری و دسکتاپ را پوشش میداد.
تغییرات در طراحی و رابط کاربری Debian Woody
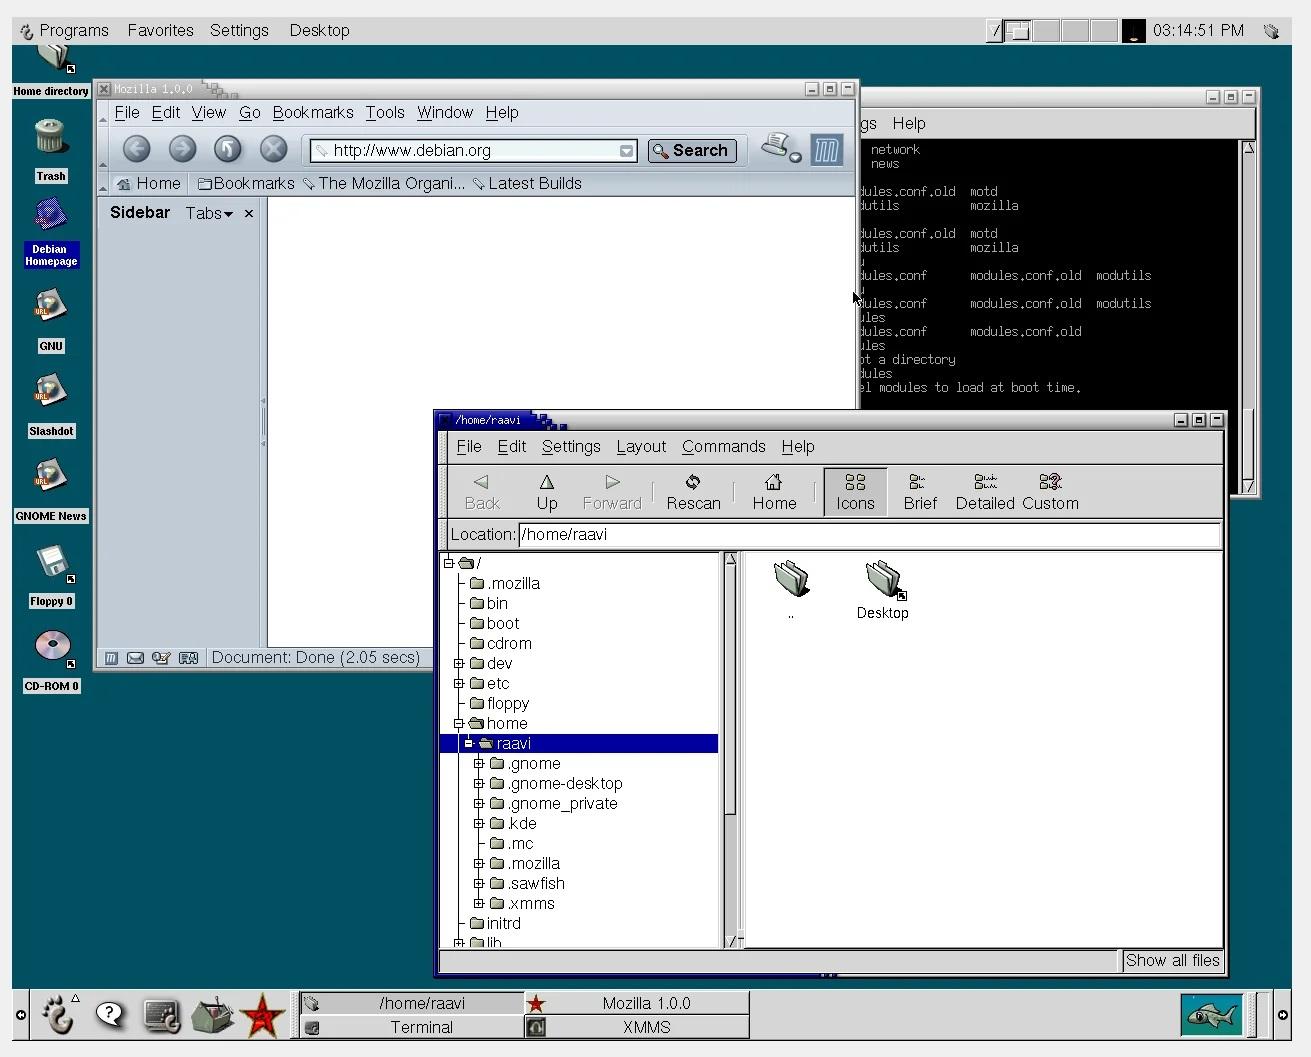
دبیان وودی تمرکز خود را بر بهبود فرآیند نصب و پیکربندی سیستم، به ویژه برای کاربران تازهکار و محیطهای گرافیکی، معطوف ساخت.
ارتقاء ابزارهای پیکربندی و نصب
سیستم نصب و پیکربندی وودی با هدف سادگی و انعطافپذیری، دستخوش تغییرات اساسی شد.
تثبیت Debconf و انعطافپذیری بیشتر: در این نسخه، استفاده از ابزار Debconf برای مدیریت پیکربندی بستهها به طور کامل تثبیت و بهبود یافت. Debconf به کاربران اجازه میداد تا در حین نصب، سوالات پیکربندی را از طریق محیطهای مختلفی مانند خط فرمان ساده، واسط مبتنی بر دیالوگ (Curses-based) یا حتی یک رابط گرافیکی (GNOME frontend) پاسخ دهند. این انعطافپذیری، فرآیند پیکربندی را برای مدیران سیستم که نیاز به نصب خودکار (Automated Installation) داشتند و نیز برای کاربران تازهکار، سادهتر و قابل دسترستر نمود.
بازنگری در سیستم Task: سیستم Task که برای انتخاب مجموعهای از بستههای مرتبط به کار میرفت (مانند "Desktop Environment" یا "Web Server")، بازنگری شد. در وودی، Task دیگر صرفاً متکی بر بستههای متا (Meta Packages) نبود، بلکه از هدرهای خاصی در سیستم مدیریت بسته استفاده میکرد. این امر، انعطاف بیشتری را در انتخاب اجزای یک Task فراهم میکرد و از نصب بستههای غیرضروری جلوگیری مینمود.
بهبود تجربه دسکتاپ و واسطهای گرافیکی
دبیان ۳.۰ با ارائه نسخههای بهروز شده از محیطهای دسکتاپ، خود را به عنوان یک سیستمعامل دسکتاپ پایدار نیز مطرح کرد.
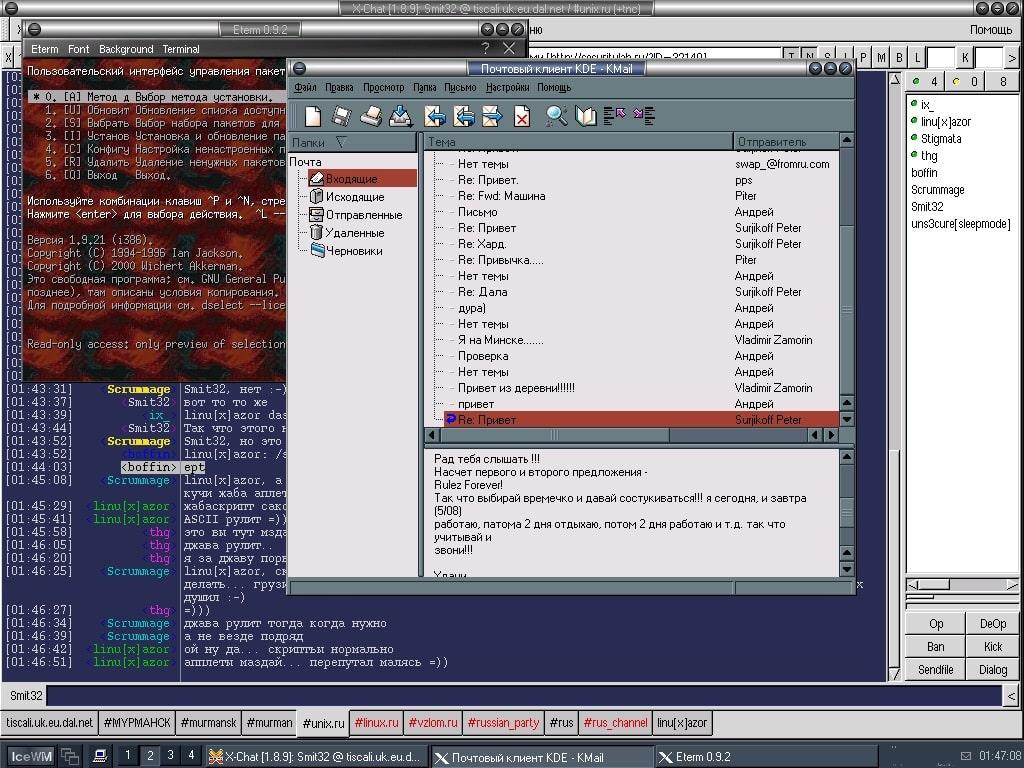
KDE 2.2 و GNOME 1.4: وودی برای اولین بار به طور رسمی شامل K Desktop Environment (KDE) نسخه ۲.۲ در مخازن اصلی بود، زیرا مسائل مربوط به لایسنس Qt حل شده بود. همچنین محیط GNOME به نسخه ۱.۴ ارتقاء یافت و XFree86 به نسخه ۴.۱ رسید. این بهروزرسانیها، تجربه کاربری گرافیکی روانتر، ویژگیهای جدید دسکتاپ و پشتیبانی بهتر از سختافزارهای گرافیکی را برای کاربران به ارمغان آوردند و کیفیت دسکتاپ دبیان را به میزان قابل توجهی بهبود بخشیدند.
عملکرد و بهینهسازی Debian Woody
ارتقاء هسته و ابزارهای سیستم در Debian Woody، عملکرد و پایداری آن را به سطح جدیدی ارتقا داد و آن را برای محیطهای سروری پرفشار آماده کرد.
ارتقاء به هسته لینوکس ۲.۴
انتقال به هسته جدید لینوکس، بهبودهای حیاتی در مدیریت سختافزار و منابع سیستمی را به همراه داشت.
پشتیبانی از Ext3 و ReiserFS: دبیان ۳.۰ پشتیبانی کامل و رسمی از هسته لینوکس ۲.۴ را ارائه کرد که شامل قابلیتهای پیشرفتهای در زمینههای مدیریت حافظه (Memory Management)، پشتیبانی بهتر از Symmetric Multi-Processing - SMP و مهمتر از همه، معرفی و پشتیبانی از سیستمهای فایل ژورنالینگ (Journaling Filesystems) مانند Ext3 و ReiserFS بود. سیستمهای فایل ژورنالینگ، زمان بازیابی سیستم پس از قطع برق یا خرابی را به شدت کاهش میدادند که این ویژگی برای محیطهای سروری که نیاز به پایداری بالا دارند، یک مزیت حیاتی محسوب میشد.
پشتیبانی از سختافزارهای مدرنتر: کرنل ۲.۴ در وودی، پشتیبانی از سختافزارهای جدیدتری مانند کنترلرهای مدرن IDE، پورتهای USB و کارتهای شبکه پیشرفتهتر را بهبود بخشید و دامنه استفاده از دبیان را گسترش داد.
تکامل مدیریت بستهها با APT و Dpkg
ابزارهای مدیریت بسته دبیان، ستون فقرات توزیع، در وودی به طور قابل توجهی بهینهسازی شدند.
معرفی APT Pinning: در Debian 3.0، قابلیت APT Pinning به ابزار APT اضافه شد. این ویژگی به کاربران پیشرفته و مدیران سیستم اجازه میداد تا بستههای خاصی را از توزیعهای مختلف (مانند Testing یا Unstable) نصب کنند، در حالی که بقیه سیستم بر روی نسخه Stable (Woody) باقی میماند. این انعطافپذیری، امکان آزمایش نرمافزارهای جدید یا رفع سریع مشکلات با استفاده از بستههای بهروزتر را بدون به خطر انداختن پایداری کلی سیستم فراهم میکرد.
بهبود ابزار Dpkg و Aptitude: ابزار مدیریت بسته اصلی dpkg و ابزارهای پیشرفته مانند aptitude نیز در وودی به روز شدند. Aptitude به عنوان یک جایگزین کاربرپسندتر برای رابط قدیمی dselect معرفی شد و تجربه انتخاب و نصب بستهها را در محیطهای ترمینالی بهبود بخشید.
امنیت و حریم خصوصی Debian Woody
با ادغام نرمافزارهای رمزنگاری و تمرکز بر اصول امنیتی، Debian Woody به عنوان یک پیشگام در امنیت لینوکس شناخته میشود.
رویکرد امنیتی "به صورت پیشفرض امن"
یکی از اصول مهم وودی، کاهش سطح حملات از طریق حداقلسازی سرویسهای در حال اجرا در نصب پایه بود.
حذف سرویسهای غیرضروری در نصب پایه: در نصب پایه دبیان ۳.۰، تعداد سرویسهای شبکه غیرضروری که میتوانستند هدف حملات باشند، به حداقل رسید. این رویکرد "به صورت پیشفرض امن (Secure by Default)"، خطر نفوذ به سیستمهایی را که تنها برای اهداف خاصی راهاندازی شده بودند، به شدت کاهش داد و نیازمندی به پیکربندیهای پیچیده امنیتی در ابتدای کار را از میان برداشت.
بهبود در ابزارهای امنیتی: وودی شامل بستههای متعدد و بهروز شدهای بود که برای مقاصد امنیتی تخصصی طراحی شده بودند، از جمله ابزارهای دیواره آتش (Firewall)، تشخیص نفوذ (Intrusion Detection) و سختسازی سرور (Server Hardening).
اعتبار سنجی بسته با امضای دیجیتال
امنیت در مدیریت بستهها، یک تعهد کلیدی در دبیان ۳.۰ بود.
پشتیبانی از امضای دیجیتال بستهها: زیرساخت مدیریت بسته دبیان در وودی بهبود یافت تا بتواند امضاهای دیجیتال بستهها را بررسی و اعتبار سنجی کند. این قابلیت، تضمین میکرد که بستههای دانلود و نصب شده، واقعاً از مخازن معتبر دبیان تأیید شدهاند و در طول مسیر توسط شخص ثالثی تغییر داده نشدهاند. این ویژگی، گامی مهم در جلوگیری از حملات زنجیره تأمین (Supply Chain Attacks) در آن دوره بود.
رفع باگها و مشکلات نسخه قبلی
چرخه توسعه طولانی Woody (نزدیک به دو سال) به تیم دبیان اجازه داد تا باگهای حیاتی و مشکلات باقیمانده از نسخه Potato را به طور کامل رفع و سیستم را تثبیت کند.
حل معضل بستههای قدیمی
علیرغم پایداری Potato، بستههای آن به مرور قدیمی شده بودند و Woody این چالش را هدف قرار داد.
بهروزرسانی گسترده کتابخانهها و ابزارها: با افزایش تعداد بستهها به بیش از ۸۵۰۰ مورد، دبیان ۳.۰ شاهد بهروزرسانی عظیم کتابخانههای اصلی، ابزارهای توسعه (مانند نسخههای جدیدتر GCC و Glibc) و نرمافزارهای کاربردی بود. این بهروزرسانیها، نه تنها مشکلات امنیتی و باگهای موجود در نسخههای قدیمی را رفع کردند، بلکه سازگاری با استانداردهای جدید و بهبود عملکرد را نیز به همراه داشتند.
سازگاری با FHS 2.2: Woody اولین نسخه دبیان بود که به طور کامل با نسخه ۲.۲ از استاندارد Filesystem Hierarchy Standard (FHS) سازگار بود. این استاندارد، ساختار فایلهای سیستم را برای توزیعهای لینوکس یکپارچه میکند و سازگاری با آن، مدیریت و نگهداری سیستم را برای مدیران آسانتر میساخت.
سادهسازی فرآیند ارتقاء از Potato
دبیان ۳.۰ تلاش کرد تا فرآیند ارتقاء را برای کاربران نسخه قبلی (Potato) تا حد امکان روان سازد.
ابزارهای ارتقاء خودکار: با تکیه بر قابلیتهای پیشرفته APT، فرآیند ارتقاء سیستم از Potato 2.2 به Woody 3.0 به شدت خودکار و مستندسازی شد. اسناد جامع ارتقاء و بهبود در مدیریت وابستگیها توسط APT، ریسکهای مربوط به ارتقاء را برای کاربران و مدیران سیستم به حداقل رساند و مهاجرت به نسخه جدید را تشویق کرد.
چالشها و انتقادات وارده به Debian Woody
با وجود تمام دستاوردهای چشمگیر، Debian Woody نیز با چالشهایی روبرو بود که برخی از آنها ذاتا برای مدل توسعه دبیان بودند.
چرخه انتشار طولانی و تأخیرها
یکی از انتقادات همیشگی به دبیان، زمان طولانی بین دو انتشار پایدار بوده است.
تأخیر در انتشار: وودی پس از نسخه Potato با تأخیر قابل توجهی منتشر شد. در حالی که دبیان تلاش میکند انتشارها را منظم کند، تعهد به آزادسازی ۱۰۰% نرمافزار آزاد، پشتیبانی از ۱۱ معماری و رفع تمامی باگهای حیاتی، زمان انجماد (Freeze Time) را طولانی کرد. این تأخیر برای کاربران دسکتاپ که به دنبال جدیدترین ویژگیهای نرمافزاری بودند، گاهی ناامیدکننده بود. با این حال، نتیجه نهایی، یعنی پایداری و امنیت فوقالعاده، این تأخیر را برای جامعه سرور و سازمانها توجیه میکرد.
پیچیدگی برای کاربران جدید
با وجود بهبودهای Debconf، دبیان همچنان به عنوان توزیعی فنی شناخته میشد.
فرآیند نصب فنی: با وجود پیشرفتهای Debconf، فرآیند نصب دبیان وودی، به ویژه در مقایسه با توزیعهای متمرکز بر دسکتاپ در آن زمان، هنوز هم نیازمند دانش فنی نسبتاً بالایی بود. مدیریت بستههای مختلف و پیکربندی دستی برخی از اجزای سیستم، برای کاربران تازهوارد، میتوانست چالشبرانگیز باشد. این پیچیدگی، اگرچه برای متخصصان یک مزیت برای کنترل کامل بود، اما مانعی برای پذیرش گستردهتر در میان کاربران عمومی به شمار میرفت.
نتیجهگیری
دبیان وودی (Debian Woody 3.0) که در سال ۲۰۰۲ منتشر شد، یک شاهکار مهندسی نرمافزار جامعهمحور و یکی از مهمترین نسخههای تاریخ لینوکس است. میراث Woody را میتوان در دو محور اساسی خلاصه کرد: جهانیسازی امنیت (با ادغام رمزنگاری قوی مانند OpenSSH در مخازن اصلی پس از سالها محدودیت) و فراگیری معماری (با رسیدن به نقطه اوج ۱۱ معماری، از جمله IA-64 و S/390، که دبیان را به انتخاب اصلی برای زیرساختهای سازمانی تبدیل کرد). این نسخه، با تکیه بر هسته لینوکس ۲.۴ و معرفی ویژگیهایی چون APT Pinning و سیستمهای فایل ژورنالینگ، پایداری، عملکرد و انعطافپذیری دبیان را به بالاترین استانداردها رساند. دبیان ۳.۰ عملاً ثابت کرد که یک پروژه توسعه یافته توسط داوطلبان، میتواند جامعترین، امنترین و چندپلتفرمیترین سیستمعامل در جهان باشد. وودی نه تنها یک توزیع لینوکس بود، بلکه سنگ بنای استانداردهایی شد که امروزه در تمامی توزیعهای لینوکس مدرن مشاهده میشوند و جایگاه دبیان را به عنوان مادر پایداری و امنیت لینوکس تثبیت کرد.
دیدگاه و نظرات خود را بنویسید
هنوز دیدگاهی ثبت نشده است؛ اولین نفر باشید.